TECHNICAL LAB
当社が、実際の検証・設計・構築・運用で得た知見を技術記事として公開しています。ネットワークの基礎からSASE・Cloudflare Zero Trust、運用・監視、VPSの活用まで、目的に合うテーマから読み進められます。
目的から技術記事を探す
基礎を理解し、設計・構築を試し、運用や基盤選定につなげるためのカテゴリ案内です。
ネットワーク基礎シリーズ
実際の構成・設定例をもとに、主要機器の役割と基本を解説します。
「検証環境・技術実績」で紹介しているEnterprise Network Labの構成をもとにしています。
コアスイッチ、アクセススイッチ、ルータ、ファイアウォールの設定例を一般化し、基礎から解説します。
コアスイッチとは?役割と基本設定
VLAN、Trunk、SVI、ルーティングなど、ネットワーク中心部を担うコアスイッチの基本を解説します。
記事を読むアクセススイッチとは?役割と基本設定
Access VLAN、Trunk、EtherChannel、STPなど、端末収容側のアクセススイッチを解説します。
記事を読むルータとは?役割と基本設定
Static Route、Default Route、PPPoE、NAT / PAT、ACLなど、ルータの基本機能を解説します。
記事を読むファイアウォールとは?役割と基本設定
Security Zone、Firewall Policy、Routing、NAT、管理・監視など、ファイアウォールの基本を解説します。
記事を読むネットワーク設計シリーズ
実際の設計書をもとに、ネットワーク設計の主要4テーマを解説します。
Enterprise Network Labで作成した設計書をもとにしています。
要件整理から物理・論理構成、VLAN・IPアドレス、ルーティング、セキュリティまで、設計の進め方を解説します。
ネットワーク設計書には何を書く?
要件、構成図、VLAN、ルーティング、セキュリティ、トラフィックフロー、監視など、ネットワーク設計書に整理する基本項目を解説します。
記事を読む物理構成図と論理構成図の書き分け方
機器・ポート・リンクを示す物理構成図と、VLAN・IPアドレス・ゲートウェイを示す論理構成図の使い分けを解説します。
記事を読むVLAN・IPアドレス設計のまとめ方
VLAN ID、IPサブネット、ゲートウェイ、Access / Trunk、用途の整理方法を解説します。
記事を読むRouting・Security設計のまとめ方
経路、セキュリティゾーン、ポリシー、通信経路を設計書に整理する方法を解説します。
記事を読む運用・監視
検証環境の監視データやログをもとに、監視と障害解析を解説します。
SASE(Secure Access Service Edge)
Prisma AccessとCloudflare Zero Trustの基本構成や主要機能を解説します。
VPS・クラウド
VPSの基礎を理解し、検証・認証・監視の構築例から必要な条件を整理して、用途に合う基盤選びにつなげます。
01 VPS基礎:Web基盤の違いを知る
VPS・レンタルサーバー・サーバーレスの運用負荷と自由度を理解し、自分で管理する範囲を整理します。
02 構築・活用:使い方から要件を具体化する
ネットワーク・サーバ検証、SASE認証、監視・ログ収集の構成例を読み、用途や通信経路、運用方法を検討します。
03 比較・選び方:用途に合う条件で検討する
構築例で整理した要件をもとに、次の条件を確認してからサービスやプランを比較します。
- 用途・稼働時間:短期の検証か、認証・監視などの継続運用か。
- リソース・OS:CPU・メモリ・ストレージ、対応OS、必要なライセンス。
- 通信・保護:転送量、接続方法、アクセス制御、バックアップと復旧方法。
- 総費用・運用:初期費用、更新時料金、追加費用、サポートと管理の手間。
VPS・レンタルサーバー・サーバーレスを比較するから、基盤の種類と選定の考え方を確認できます。
その他の記事
AI、クラウド、Stractoの創業ストーリーなどを掲載しています。
AI Agentの自律性と制御 ― 企業がAIに業務を任せるために必要なこと
権限管理、承認、実行履歴、監視、停止・復旧。AI Agentの実運用を背景に、企業が業務を任せるための制御と段階的自律化を考えます。
記事を読むStracto創業ストーリー(前編・後編)
技術者としてのつまずきと学び直しから、Stracto設立までを振り返ります。前編から後編へ読み進められます。
記事を読むAIを使う会社から、AIが動く会社へ
生成AIを単なる業務支援ツールではなく、会社の仕組みをつくる開発パートナーとして活用する考え方を紹介します。
記事を読むAIと始めた、1人会社の仕組みづくり
Webサイト、社内ポータル、ナレッジ、業務システム。AIとともに会社の仕組みを作ってきた過程を振り返ります。
記事を読む検証環境・技術実績
記事のもとになった検証環境の構成・設計内容を紹介します。各項目を開いて確認できます。
検証環境の概要
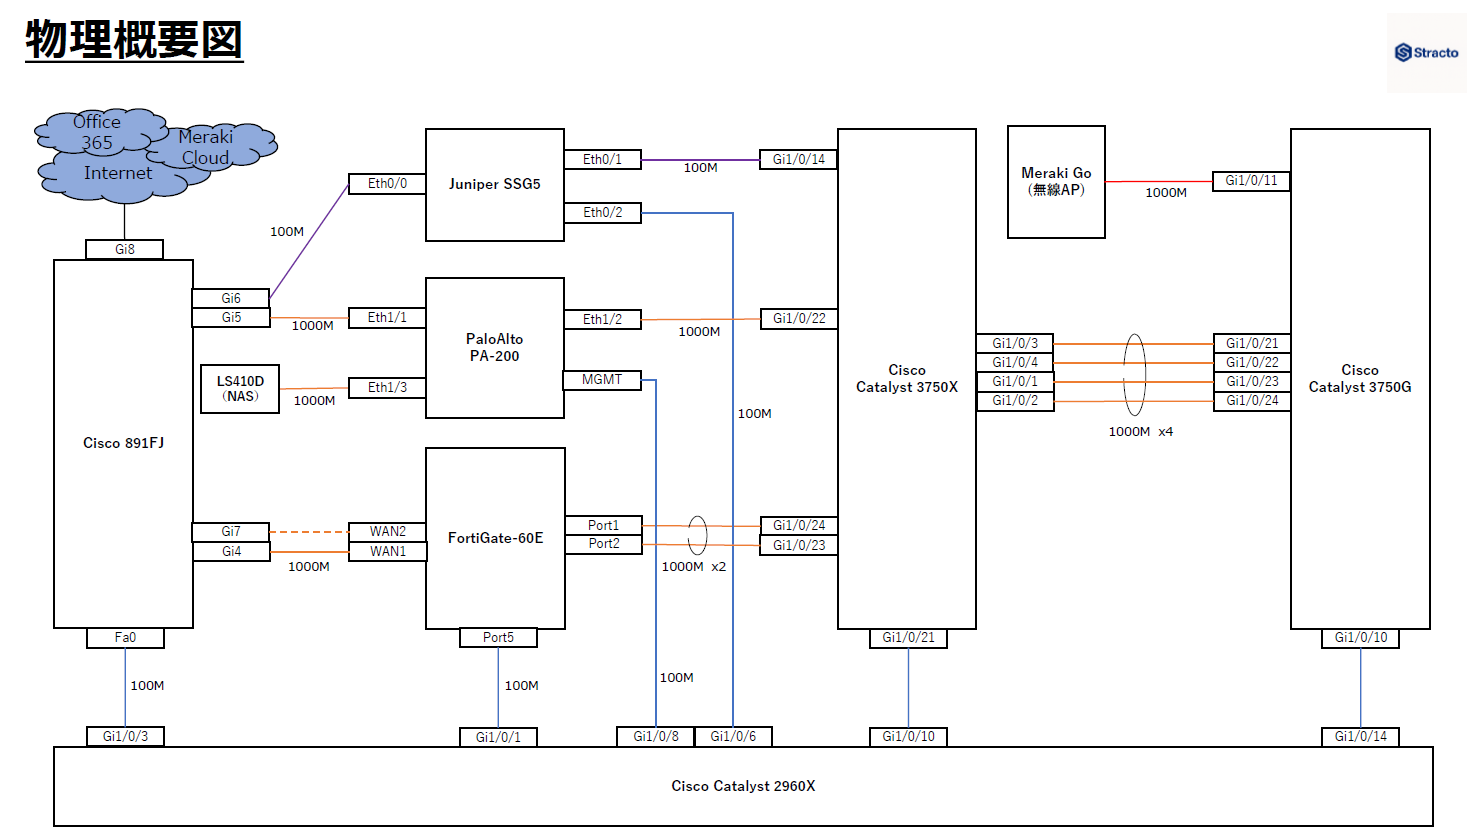
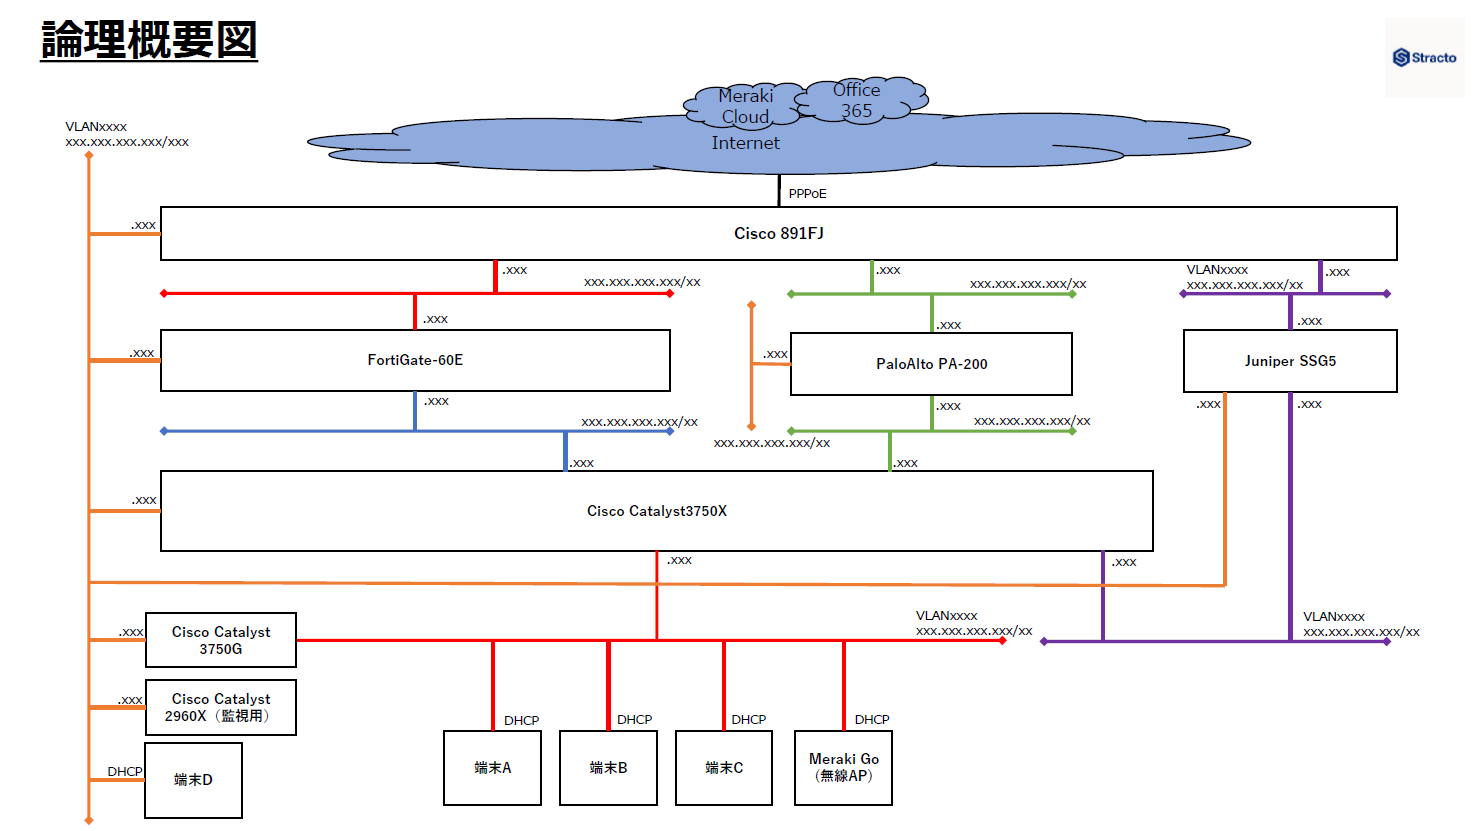
Cisco、Palo Alto Networks、Fortinet、Juniperなどの実機を使い、マルチベンダーの検証環境を構築・運用していました。
実際のインターネット回線に接続し、ネットワークの設計・構築・運用から障害切り分けまで検証しました。
ネットワーク基礎・設計シリーズでは、この環境の構成や設計書を一般化して紹介しています。
環境概要
使用製品・技術要素
使用製品・ベンダー
技術要素
設計内容
設計内容
本環境では、企業ネットワークを想定した設計書を作成し、その設計に基づいて構築・運用を行いました。
- 基本設計
- 物理・論理構成設計
- VLAN設計
- ルーティング設計
- セキュリティゾーン設計
- セキュリティポリシー設計
- トラフィックフロー設計
- NTP設計
- パケットキャプチャ設計
- 監視設計
この検証環境の設計内容をもとにした記事を確認する
技術支援について
ネットワーク・セキュリティ分野で培った知見をもとに、設計・構築・運用を支援します。SASE / Zero Trust、技術レビュー、障害解析にも対応します。